penetrify.cloud/blog
Blogp.2
Analizy, poradniki i aktualności z czołówki autonomicznego bezpieczeństwa.
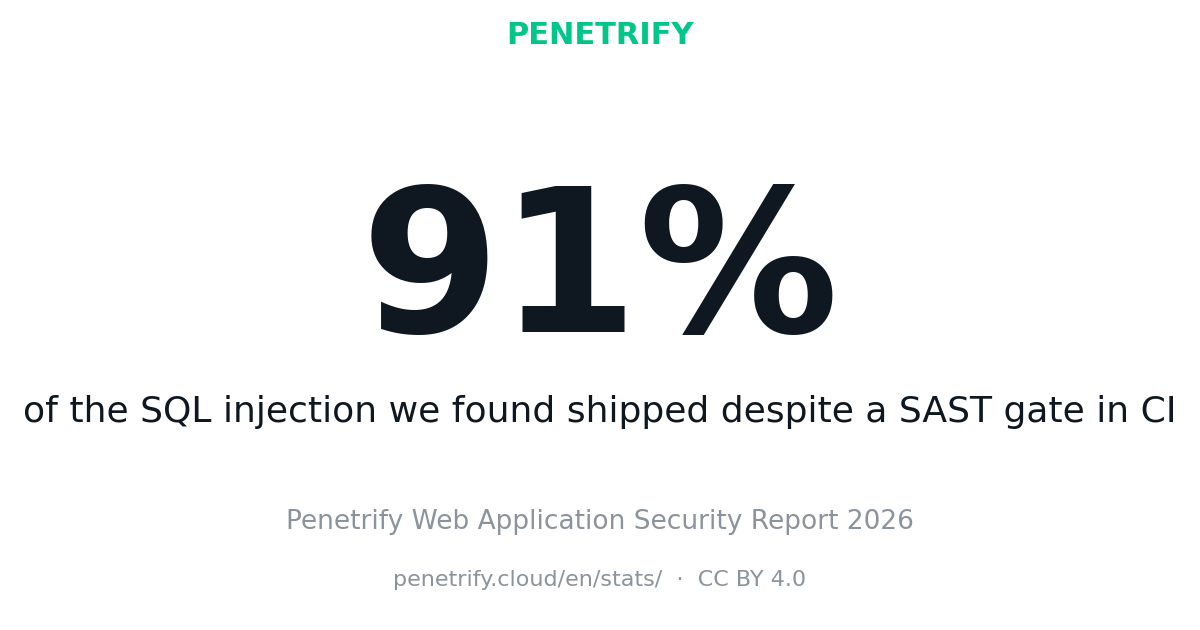
What an autonomous pentest agent found in 3,847 apps — and what your scanner didn't
A data breakdown of 47,291 exploitation-validated findings, with methodology and limitations. 91% of the SQL injection we found shipped despite a SAST gate in CI; 78% of critical findings needed no login.
Testowanie bezpieczeństwa Kubernetes: Penetration Testing klastrów K8s, Podów i obciążeń
Kubernetes dodaje całą warstwę orkiestracji do powierzchni ataku. Oto jak testować RBAC, bezpieczeństwo podów, polityki sieciowe, sekrety oraz wektory ucieczki z kontenerów.
OWASP ZAP kontra komercyjne narzędzia do skanowania w 2026 roku: Uczciwe porównanie (Oraz Nikto, Nuclei i inni)
OWASP ZAP, Nikto i Nuclei są bezpłatne – ale bezpłatne nie oznacza $0. Uczciwe porównanie skanerów open-source, komercyjnych DAST oraz autonomicznych testów penetracyjnych AI, wraz z rzeczywistymi danymi TCO.
Alternatywy DAST na rok 2026: Kiedy skanowanie dynamiczne nie wystarcza (i czego użyć zamiast)
Skanery DAST pomijają przepływy uwierzytelniania, logikę biznesową oraz nowoczesne API. Oto uczciwe porównanie DAST z SAST, IAST, PTaaS oraz autonomicznego Penetration Testing z wykorzystaniem AI – i kiedy stosować każde z nich.
Klucz API OpenAI w nagłówkach odpowiedzi HTTP: Wykryto w 7 minut
Założyciel tworzący narzędzie do pisania AI zauważył niewytłumaczalne skoki na swoim rachunku OpenAI. Skan Penetrify znalazł przyczynę w 7 minut: klucz API OpenAI był przekazywany użytkownikom w nagłówkach odpowiedzi HTTP. 800 użytkowników miało do niego dostęp. Oto, co zostało ujawnione, jak działało nadużycie rozliczeń i jak wyglądało rozwiązanie.
Klucz tajny Stripe w pakiecie frontendowym: 4 miesiące cichej ekspozycji
Dwuosobowy zespół stworzył marketplace na platformie Bubble.io, który przetwarzał płatności o wartości ponad 40 tys. dolarów. Ich tajny klucz API Stripe znajdował się w klienckim pakiecie JavaScript przez cztery miesiące — co dawało każdemu, kto go znalazł, pełny dostęp do odczytu i zapisu w całej ich infrastrukturze płatniczej. Oto jak do tego doszło, co było zagrożone i co z tym zrobili.
Błędna konfiguracja Supabase RLS: Jak brakująca polityka ujawniła profile wszystkich użytkowników
Samodzielny założyciel wdrożył SaaS oparty na Next.js i Supabase dla ponad 200 użytkowników. Po ośmiu minutach skanowania Penetrify znaleźliśmy krytyczną błędną konfigurację RLS, która pozwalała każdemu uwierzytelnionemu użytkownikowi odczytać dane profilowe każdego innego użytkownika. Oto dokładnie, co było nie tak, dlaczego tak się dzieje i jak zostało to naprawione w mniej niż dwie godziny.
Zatrzymaj Uszkodzoną Autoryzację na Poziomie Obiektu dzięki Testom Automatycznym
Zapobiegaj krytycznym wyciekom danych. Dowiedz się, jak powstrzymać uszkodzoną autoryzację na poziomie obiektu za pomocą zautomatyzowanych testów, aby zabezpieczyć swoją platformę SaaS. Chroń dane swoich użytkowników już teraz!
Zatrzymaj kosztowne błędy logiki biznesowej API dzięki zautomatyzowanym testom
Powstrzymaj kosztowne wady logiki biznesowej API, zanim hakerzy je wykorzystają. Dowiedz się, jak wyjść poza podstawowe zabezpieczenia i zabezpieczyć swoje dane dzięki zautomatyzowanym testom. Czytaj więcej!
Jak przejść od rocznych Penetration Testów do ciągłego bezpieczeństwa
Przestań polegać na przestarzałych, corocznych testach Penetration Testing. Dowiedz się, jak przejść na ciągłe bezpieczeństwo, aby znajdować i naprawiać luki w zabezpieczeniach w czasie rzeczywistym. Przeczytaj przewodnik tutaj.